Blog de Trazabilidad Cripto
Mis reglas: qué significa realmente la autocustodia cripto
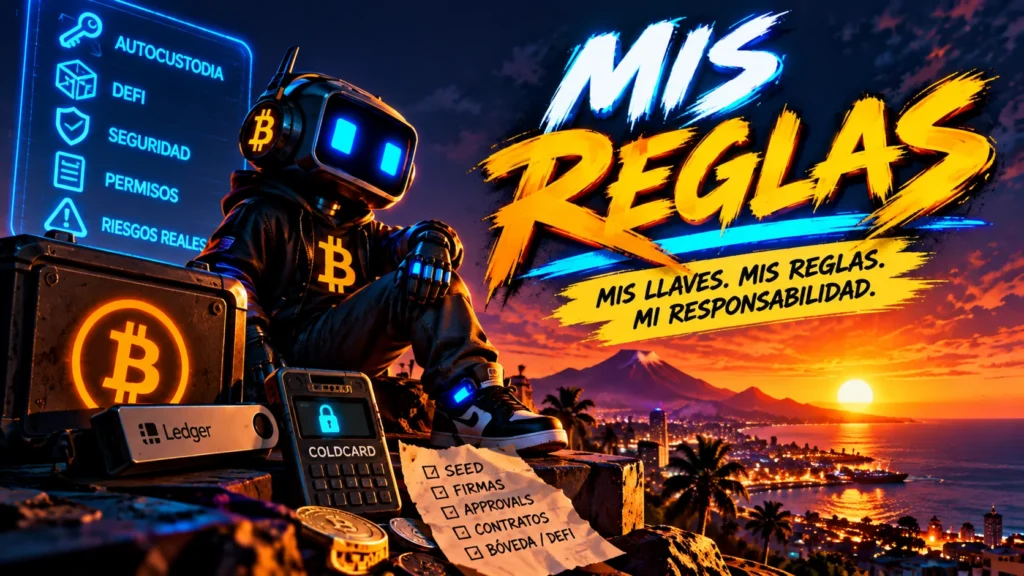
En cripto se repite una frase hasta convertirla casi en un eslogan: “Not your keys, not your coins”. Pero tener tus propias claves no es únicamente una declaración de independencia. Significa asumir una responsabilidad que antes recaía sobre un banco, un exchange o cualquier otro custodio.
La autocustodia te da control sobre tus activos. También significa que una seed mal protegida, una firma que no entiendes, un permiso concedido a un contrato malicioso o un dispositivo comprometido pueden acabar en una pérdida irreversible.
Ese es precisamente el mensaje detrás de “Mis Reglas”: la libertad financiera no consiste únicamente en eliminar intermediarios. También implica entender qué estás protegiendo, qué estás firmando y qué riesgos estás aceptando.
1. ¿Qué significa realmente autocustodiar tus criptomonedas?
Autocustodiar significa que tú controlas las claves necesarias para mover tus activos. No dependes de que un exchange autorice una retirada ni de que una empresa mantenga abierta tu cuenta.
Esto no significa que los bitcoins, ethers o tokens estén “dentro” del móvil o de una hardware wallet. Los activos permanecen registrados en sus respectivas redes. Lo que proteges son las claves que permiten demostrar que tienes autoridad para moverlos.
| Custodia | Quién controla las claves | Principal ventaja | Principal riesgo |
|---|---|---|---|
| Exchange o custodio | La empresa | Recuperación de cuenta y experiencia sencilla. | Dependes de la solvencia, seguridad y decisiones del custodio. |
| Autocustodia | Tú | Control directo de los fondos. | Los errores de seguridad también recaen sobre ti. |
No existe una solución perfecta para todo el mundo. Para algunas personas la autocustodia compensa claramente; otras pueden preferir delegar parte de la responsabilidad. Lo importante es entender qué modelo estás utilizando.
2. Clave privada, seed y wallet: no son exactamente lo mismo
Una clave privada es el secreto criptográfico que permite autorizar operaciones. Una wallet puede gestionar muchas claves y direcciones.
La seed phrase o frase de recuperación es una forma legible de representar la información que permite reconstruir las claves de una wallet compatible. Por eso unas palabras escritas en un papel aparentemente inocente pueden ser más importantes que el propio dispositivo físico.
Una hardware wallet nueva no arregla una seed que ya ha sido comprometida. Restaurar las mismas palabras en otro dispositivo reproduce el mismo secreto.
Y ahí aparece uno de los mayores errores de seguridad: tratar la seed como una contraseña normal. No debería guardarse en una captura de pantalla, correo electrónico, bloc de notas en la nube ni enviarse por mensajería.
3. ¿Qué aporta una hardware wallet?
Una hardware wallet intenta mantener las claves privadas aisladas del ordenador o teléfono desde el que utilizas tus aplicaciones. Cuando realizas una operación, el dispositivo firma sin necesidad de exponer directamente la clave privada al navegador.
Eso reduce riesgos muy importantes, pero no convierte la operación en segura por arte de magia.
Puedes tener una hardware wallet perfectamente legítima y aun así firmar una aprobación maliciosa. También puedes proteger perfectamente el dispositivo y exponer la seed en otro lugar. La seguridad depende de toda la cadena.
4. Una hardware wallet no te hace invulnerable: Ledger y Coldcard en 2026
Los acontecimientos de 2026 sirven para entender por qué reducir toda la seguridad a “comprar una hardware wallet” es demasiado simplista. Los casos de Ledger y COLDCARD fueron distintos, pero ambos muestran que existen riesgos antes incluso de llegar al momento de firmar una transacción.
El riesgo de la cadena de suministro
En octubre de 2026 comenzaron a conocerse pérdidas asociadas a usuarios del sudeste asiático que habían comprado dispositivos Ledger a través del reseller CryptoBilis. Ledger pidió al distribuidor que detuviera temporalmente las ventas mientras investigaba.
Posteriormente, Ledger confirmó que al menos uno de los dispositivos de un usuario afectado contenía un implante de hardware no autorizado. La compañía indicó que sus propios sistemas y canales directos no habían sido comprometidos y que los casos confirmados estaban vinculados a dispositivos vendidos mediante ese distribuidor.
Las estimaciones de pérdidas publicadas por investigadores on-chain han variado y no constituyen una cifra oficial de Ledger. Por eso conviene separar lo confirmado de lo que continúa bajo investigación.
La enseñanza es que la procedencia física del dispositivo forma parte del modelo de seguridad. Incluso un dispositivo diseñado para proteger claves puede ser peligroso si alguien lo manipula antes de llegar al usuario.
Cuando el problema está en la generación de la seed
COLDCARD documentó en 2026 un fallo de firmware que podía debilitar la generación de determinadas seeds. El problema no consistía en que un atacante entrara remotamente en el dispositivo: determinadas claves podían ser reproducidas fuera del dispositivo si habían sido generadas bajo las condiciones afectadas.
Coinkite publicó versiones de firmware corregidas para los modelos afectados. Pero hay una diferencia fundamental: actualizar el firmware corrige la generación futura; no convierte en segura una seed vulnerable que ya existe.
Por eso la propia documentación de COLDCARD indica que las seeds potencialmente afectadas deben migrarse a una nueva wallet, salvo las excepciones concretas descritas por el fabricante para procesos de generación con dados independientes.
El dispositivo puede seguir estando físicamente en tu poder y la seed puede no haber sido fotografiada ni enviada a nadie. Aun así, la calidad del proceso que la generó también es una capa de seguridad.
5. Entonces, ¿debería tener miedo de una hardware wallet?
No creemos que esa sea la conclusión útil. Una hardware wallet continúa siendo una herramienta muy potente para reducir determinados riesgos, especialmente cuando se utiliza correctamente.
La conclusión es otra: no delegues tu pensamiento crítico en el dispositivo.
- Compra hardware en canales cuya procedencia puedas verificar.
- Comprueba embalaje, proceso de inicialización e instrucciones oficiales.
- La seed debe generarse durante el proceso legítimo de configuración, no venir escrita de fábrica.
- Mantén el firmware al día utilizando únicamente fuentes oficiales.
- No restaures una seed comprometida pensando que un dispositivo nuevo la vuelve segura.
- Lee lo que firmas y comprueba dirección, importe y contexto.
6. El verdadero peligro en DeFi: firmar algo que no entiendes
En DeFi no basta con mantener la seed secreta. Para interactuar con DEX, lending, staking, bridges o NFT utilizamos contratos inteligentes, y esos contratos pueden pedir permisos sobre nuestros tokens.
Una approval permite a un contrato gastar un determinado activo según las condiciones autorizadas. Muchas aplicaciones legítimas las necesitan para funcionar. El problema aparece cuando concedemos un permiso a un contrato malicioso o creemos estar firmando una cosa cuando realmente estamos autorizando otra.
Por eso una de las reglas más importantes para un usuario DeFi es sencilla: si no entiendes una firma, no la confirmes únicamente porque la web tenga buen aspecto.
7. Firmar una transacción y firmar un mensaje no siempre tienen el mismo riesgo
Los usuarios se han acostumbrado a pensar que “si no envío fondos, no puede pasar nada”. Esa idea es peligrosa.
Dependiendo de la red y del estándar utilizado, una firma puede autorizar acciones posteriores sin que veas una transferencia inmediata en la pantalla. En otros casos, una firma simplemente demuestra que controlas una dirección y no concede capacidad para mover activos.
Por eso el contexto importa. Hay que saber:
- qué aplicación está solicitando la firma;
- en qué dominio estás realmente;
- qué wallet está conectada;
- qué red estás utilizando;
- si estás aprobando tokens o autorizando una operación;
- y si la solicitud tiene sentido para la acción que querías realizar.
8. Una wallet bóveda y otra wallet para DeFi
Una de las medidas que más sentido tiene para un usuario activo es separar funciones.
| Wallet | Para qué utilizarla | Exposición |
|---|---|---|
| Bóveda | Ahorro y activos que no necesitas mover constantemente. | Pocas firmas y pocas conexiones con aplicaciones. |
| DeFi | DEX, bridges, lending, staking, farming y protocolos. | Mayor interacción con contratos y aplicaciones. |
| Experimental | Airdrops, protocolos nuevos o aplicaciones de riesgo superior. | Capital limitado y asumible si ocurre un problema. |
Separar wallets no elimina el riesgo, pero evita que un error cometido probando un protocolo nuevo exponga necesariamente todo tu patrimonio.
9. Revisa los permisos que has dejado detrás
Una wallet activa durante años puede acumular autorizaciones concedidas a multitud de contratos. Algunas ya no tienen ninguna utilidad.
Revisar y revocar permisos que no necesitas reduce superficie de exposición. No es una solución mágica —revocar una approval no protege una seed comprometida—, pero sí forma parte de una higiene razonable en DeFi.
Si ya no utilizas un protocolo y no necesitas que su contrato siga teniendo permiso sobre tus tokens, revisa esa autorización.
10. Autocustodia también significa tener un plan para cuando tú no estés
Hay otro riesgo del que se habla mucho menos: hacer una autocustodia tan perfecta que nadie pueda recuperar los fondos si te ocurre algo.
Una estrategia responsable también debería plantearse herencia, recuperación ante incendio o pérdida física y qué información necesitaría una persona de confianza para ejecutar el plan sin tener acceso inmediato a los fondos mientras tú estés disponible.
No existe una única configuración válida. Lo importante es pensar en el escenario antes de necesitarlo.
11. Nuestro checklist básico antes de mover fondos importantes
- Comprueba la dirección en la pantalla del dispositivo cuando sea posible.
- Verifica la red: enviar a una cadena equivocada puede complicar enormemente la recuperación.
- Haz una prueba pequeña antes de mover una cantidad relevante hacia una dirección nueva.
- Comprueba el dominio de la aplicación DeFi.
- Desconfía de urgencias: mensajes que dicen que debes migrar inmediatamente los fondos son un patrón frecuente de phishing.
- No introduzcas tu seed en una web para “verificar” o “sincronizar” una hardware wallet.
- Separa capital según la función de cada wallet.
12. ¿La autocustodia es para todo el mundo?
No necesariamente.
Autocustodiar exige aprender unas reglas mínimas y aceptar que determinadas equivocaciones pueden no tener soporte técnico capaz de revertirlas. Una persona que todavía no entiende qué es una seed puede estar más expuesta intentando hacer autocustodia avanzada que utilizando temporalmente un servicio de confianza mientras aprende.
La meta no debería ser demostrar que eres “más cripto” por controlar tus claves. La meta debería ser utilizar un nivel de custodia que realmente entiendas.
13. Por qué escribimos “Mis Reglas”
Mis Reglas · Trazabilidad Cripto
“Mis Reglas” nace precisamente de esa contradicción. En cripto hablamos constantemente de libertad y de ser nuestros propios custodios, pero muchas veces olvidamos mencionar la otra mitad de la frase: la responsabilidad.
No queríamos hacer una canción que dijera simplemente “saca tus monedas del exchange”. Queríamos hablar también de las consecuencias: una semilla puede perderse, un contrato puede fallar y una firma puede costar mucho dinero.
Por eso el mensaje central es tan sencillo:
Preguntas frecuentes sobre autocustodia
¿Una hardware wallet puede ser hackeada?
Ningún sistema debe considerarse invulnerable. Las hardware wallets están diseñadas para reducir determinados riesgos, pero también existen riesgos de firmware, cadena de suministro, phishing, exposición de la seed y firmas maliciosas. El tipo de ataque importa tanto como el dispositivo.
¿Es mejor guardar todo en una hardware wallet?
Depende de tu uso y de tu capacidad para proteger correctamente las claves. Para usuarios activos en DeFi puede tener sentido separar una wallet de ahorro de otras destinadas a interactuar con protocolos.
¿Qué hago si creo que mi seed se ha filtrado?
La solución no es simplemente cambiar de dispositivo. Debes considerar esa seed comprometida y migrar los activos a una wallet generada con claves nuevas siguiendo un procedimiento seguro.
¿Actualizar una hardware wallet arregla una seed vulnerable?
No necesariamente. Un firmware actualizado puede corregir la forma en que se generan nuevas seeds, pero no modifica automáticamente las claves que ya fueron generadas. El incidente de COLDCARD de 2026 es un ejemplo claro.
¿Ledger fue hackeado en el incidente de CryptoBilis?
La información pública disponible hasta el 12 de octubre de 2026 no apunta a un compromiso de los sistemas internos de Ledger. Ledger confirmó un implante de hardware no autorizado en al menos un dispositivo vendido a través de CryptoBilis y mantiene la investigación sobre el alcance del incidente.
¿Una firma puede vaciar una wallet?
Dependiendo de lo que se autorice, una firma puede conceder permisos que posteriormente permitan mover activos. No todas las firmas tienen ese efecto, por lo que es importante revisar exactamente qué está solicitando una aplicación.
Nota: este artículo tiene finalidad educativa y describe prácticas generales de seguridad. Los incidentes de Ledger y COLDCARD estaban sujetos a investigación y actualización a fecha de publicación. Consulta siempre las comunicaciones oficiales del fabricante si tu dispositivo o firmware pudiera estar afectado.